• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

Exploit Chiangraientersoft HTML Injection

October 6, 2013 by Jack Wilder 3 Comments

Oke langsung saja ya. Ini exploit yang saya baca semalam di Forum Newbie-Sec .
Google Dork :
inurl:Qread.php?id_ques=
inurl:webboard/Qread.php?id_ques=
Vulnerable at ‘Qform.php’ at Field Subject/Title

Langkah langkah :
Pertama , dorking dulu nyari target vuln.
Sebagai contoh, target saya adalah : http://www.friends-inter.com/webboard/Qread.php?id_ques=16
Ubah url nya menjadi :
http://www.friends-inter.com/webboard/Qform.php
Nah, ada form yang harus diisi :
Form Subject (paling atas) isi dengan kode html.
lainnya isi ngawur aja kecuali kode chaptcha yang paling bawah.
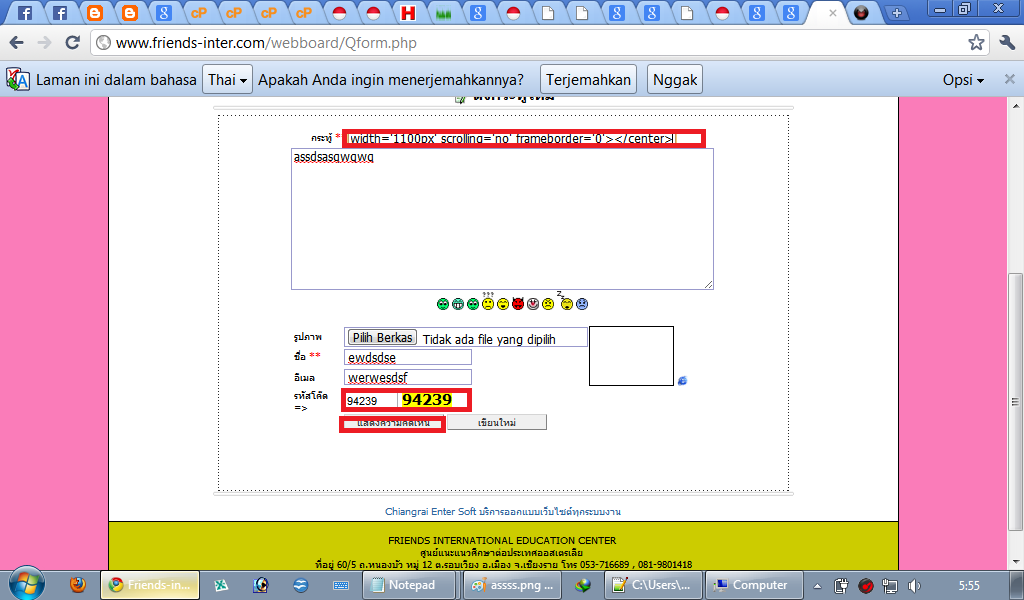
Dan hasilnya ada di indexnya 😉
http://www.friends-inter.com/webboard/
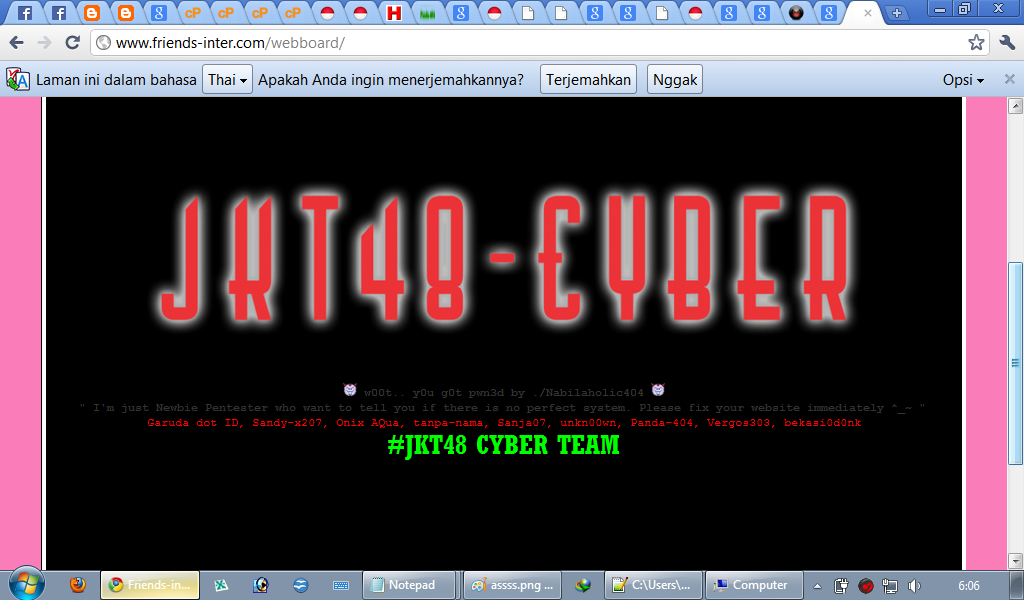
Sekian tutorial kali ini, semoga bermanfaat .
Thanks to :
Newbie-Security

Filed Under: Uncategorized Tagged With: Exploit

Reader Interactions

Comments

  1. cak oni says

    October 7, 2013 at 8:14 am

    mungkin bisa dicoba di website tadi kang yang disekolah 😀

    Reply
  2. cara mengobati kelenjar tiroid says

    October 9, 2013 at 6:24 am

    wah keren banget hasilnya

    Reply
  3. obat gondok says

    October 9, 2013 at 6:24 am

    langsung coba sekarang

    Reply

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

Command Injection Bypass Cheatsheet

WordPress Plugin CopySafe PDF Protection Shell Upload

Tumblr Custom Domain or Subdomain Takeover

Surge.sh Custom Domain or Subdomain Takeover

Laravel PHPUnit Remote Code Execution

Upload Backdoor Lewat MySQL Database (phpMyAdmin)

Exploit WPStore Themes Upload Vulnerability

FastMail Custom Domain or Subdomain Takeover

Deface WordPress dengan Exploit Themes Qualifire File Upload Vulnerability

Deteksi Kerentanan Execution After Redirect (EAR)

LinuxSec / 16 queries in 0.12 seconds