• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

Cara Mengambil Script Deface dari Mirror Hack-DB

October 3, 2013 by Jack Wilder 2 Comments

Sebenarnya ini trik lama ya. Tapi mungkin ada yang belum tau. Jadi kita bisa melihat source script di mirrornya meski webnya sudah di patch 😀 . Namun kalo bisa yang jangan sama persis, ntar dicap sebagai plagiator. :v
Oke, yang pertama, tentukan dulu mirror yang ingin diambil scriptnya 😀
Sebagai contoh :
Hack DB Mirror – kilik saja :p
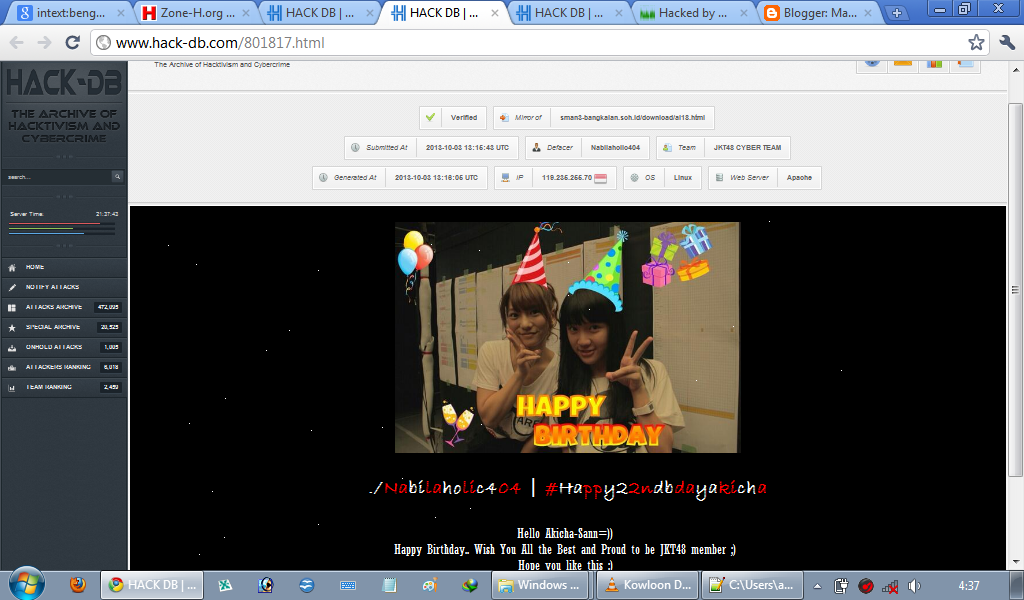
Mirror

Nah, ganti urlnya menjadi www.hack-db.com/mirror_[id mirror].html
Jadi kalau misalnya http://www.hack-db.com/801817.html ganti menjadi http://www.hack-db.com/mirror_801817.html . Maka tampilannya akan full page 😀

Setelah itu ya tinggal di ctrl + U
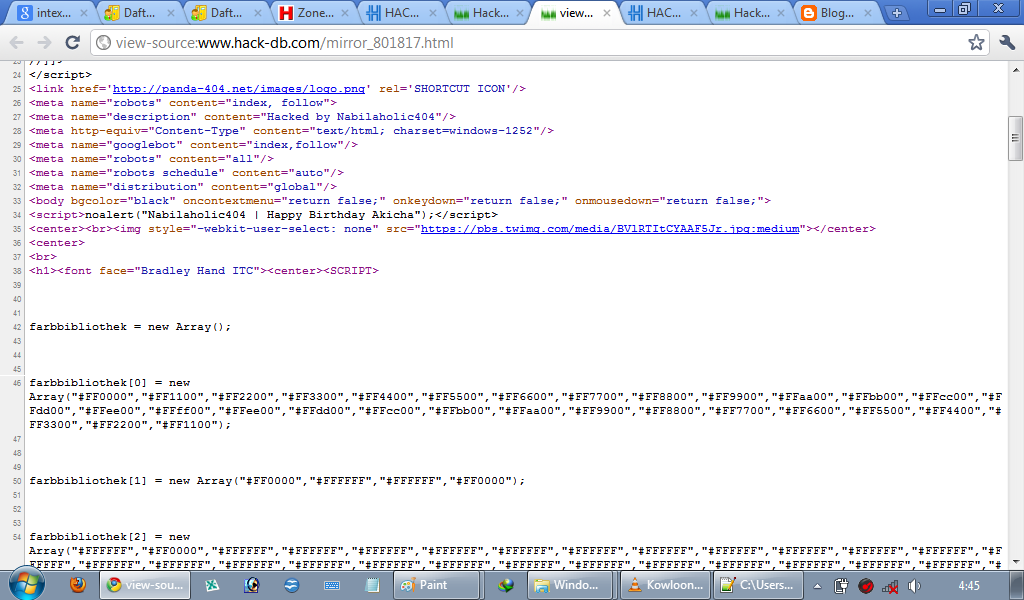
Sekian tutor dari saya, gunakan dengan bijak 🙂

Filed Under: Uncategorized Tagged With: Tips Dan Trik

Reader Interactions

Comments

  1. cak oni says

    October 4, 2013 at 5:51 am

    mungkin bisa dicoba di website sma lain kang 😀

    Reply
  2. Cilembu thea says

    October 4, 2013 at 5:26 pm

    ilmunya mumpuni banget nih, boleh tak save dulu ilmunya kan?!

    Reply

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

MIME Type Sniffing pada Form Upload Gambar

Exploit WordPress Plugin WP Mobile Edition Local File Disclosure Vulnerability

Woocommerce Custom Tshirt Desginer CSRF Shell Upload Vulnerability

Zendesk Custom Domain or Subdomain Takeover

Cara Mendapatkan RDP Gratis Dengan Shell Windows

WordPress 4.7.0/4.7.1 Content Injection Exploit

Exploit WordPress N-Media Website Contact Form with File Upload 1.3.4 Shell Upload Vulnerability

Tumblr Custom Domain or Subdomain Takeover

Cara Deface dengan Exploit Slims CMS Senayan Arbitrary File Upload Vulnerability

Upload Backdoor Lewat MySQL Database (phpMyAdmin)

LinuxSec / 14 queries in 0.13 seconds