• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

Exploit Joomla Com_User Server Scanner (Python)

October 12, 2013 by Jack Wilder 5 Comments

Oke langsung saja ya. Tools ini berguna seperti JCE Scanner, namun yang ini untuk checking web vuln com_user dalam satu server. Ini direcode oleh teman saya ./Pscript . Thanks banget ya om 😀 .Scanner ini berekstensi .py (file python) .
Berikut link download nya :
Download Com_User Scanner
Simpan dengan ekstensi file.py . Contoh : comuser.py
lalu jalankan lewat cmd. Tinggal masukkan IP Server yang ingin di scan 😀
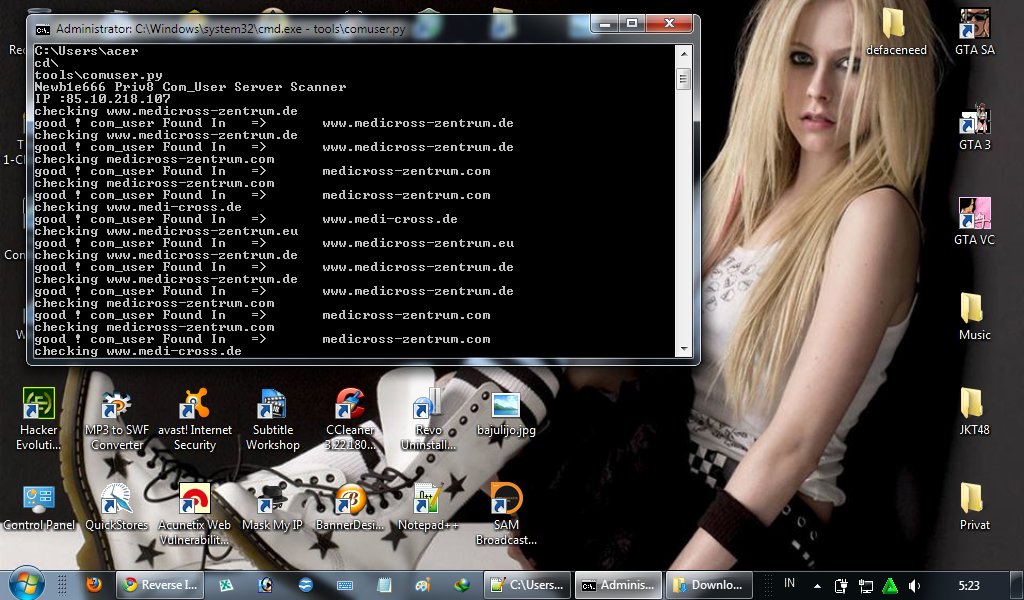
Sekian dan semoga bermanfaat.

Filed Under: Uncategorized Tagged With: Exploit, Python, Tools

Reader Interactions

Comments

  1. Anonim says

    October 12, 2013 at 11:19 pm

    Pertamax

    Harus install phyton dulu ?

    Reply
  2. Mr. Xenophobic says

    October 13, 2013 at 7:42 am

    Hacker 😮

    Reply
  3. Anonim says

    October 13, 2013 at 7:45 am

    [-/-]

    Reply
  4. Anonim says

    October 13, 2013 at 1:24 pm

    banner lu cantik. siapa tu om??

    Reply
  5. Anonim says

    November 4, 2013 at 9:15 am

    kok malah daftar OM

    Reply

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

Hack Targeted Website using Reverse IP

Cara Deface dengan Exploit Slims CMS Senayan Arbitrary File Upload Vulnerability

RCE pada Redis via Master-Slave Replication

Arti dari Kata Deface yang Sering Dibahas oleh para Hacker

Exploit WordPress Plugin WP Mobile Edition Local File Disclosure Vulnerability

Uptimerobot.com Custom Domain or Subdomain Takeover

Zendesk Custom Domain or Subdomain Takeover

Tutorial Hack WHM dan cPanel dengan WHMCS Killer

Reverse Shell From Local File Inclusion Exploit

Tumblr Custom Domain or Subdomain Takeover

LinuxSec / 13 queries in 0.12 seconds