• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

Cara Mengambil Script Deface Dari Zone-H Mirror

July 23, 2013 by Jack Wilder 2 Comments

Mungkin trik seperti ini sudah tidak berguna bagi yang jago dalam membuat script deface sendiri atau sudah berpengalaman. Namun tidak ada salahnya saya share. Barangkali ada yang belum tau. Cara mengambil source code script dari Zone-H cukup mudah.
Step pertama, sobat tentukan link zone-h mirror yang akan diambil scriptnya 🙂
Sebagai contoh
http://www.zone-h.org/mirror/id/20340978

Kalo scriptnya tidak diprotect klik kanan, lagsung saja klik kanan di defaced page, view iframe.
Tapi kalau scriptnya diberi anti klik kanan, kita harus memasukkannya secara manual.
http://zonehmirrors.org/defaced/(tahun)/(bulan)/(tanggal)/(url deface)
Coba lihat, disitu pasti tertulis :
Mirror saved on: 2013-07-22 23:53:18
Domain: http://baofulu.com/crot.html

Sekarang coba lihat lewat zonehmirrors.org seperti format diatas. Jadinya :
http://zonehmirrors.org/defaced/2013/07/22/baofulu.com/crot.html
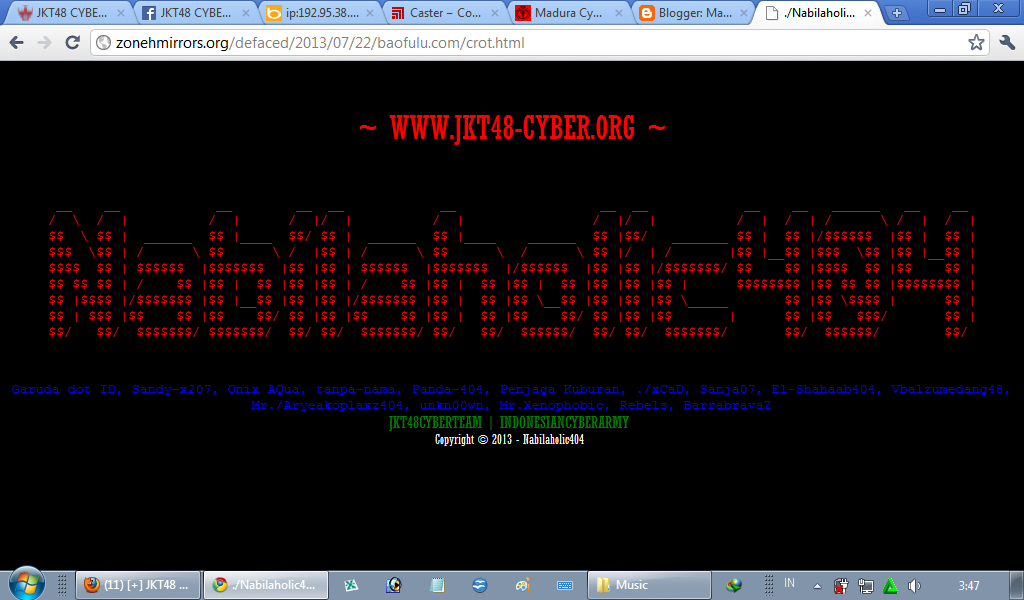
Sip. Kita melihat fullpage nya 🙂
Tinggal arahin pointer ke address bar, klik CTRL + U .
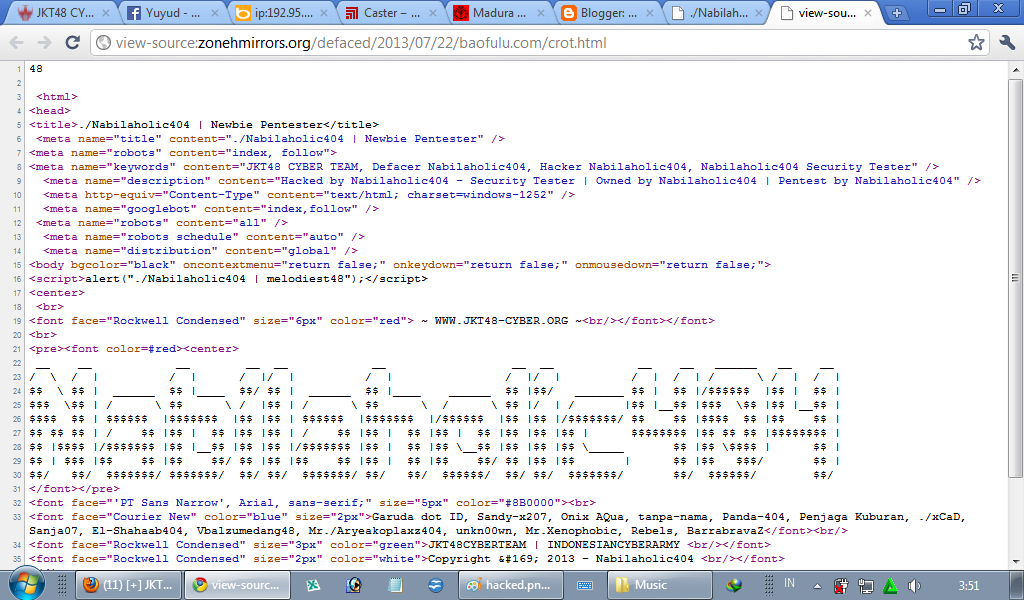
Done. Sekian dan terimakasih.
Semoga bermanfaat 🙂

Filed Under: Uncategorized Tagged With: Hacking, Tips Dan Trik, Underground

Reader Interactions

Comments

  1. Naufal aldi says

    July 24, 2013 at 7:28 am

    itu sciprt nya udah di blok

    Reply
  2. Anonim says

    April 2, 2014 at 6:53 am

    I’m shockeԀ at how quick

    your blog loɑded on my phone ..

    I’m not even using WIFI, just 3G .. Anyhow, ɑmazing
    blog!

    my weЬpage – gay webcam chat

    Reply

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

Exploit WordPress N-Media Website Contact Form with File Upload 1.3.4 Shell Upload Vulnerability

Cara Mendapatkan RDP Gratis Dengan Shell Windows

Reverse Shell From Local File Inclusion Exploit

Readme.io Custom Domain or Subdomain Takeover

Mass Deface setelah Rooting Server

Deteksi Kerentanan Execution After Redirect (EAR)

Prestashop Module Blocktestimonial File Upload Auto Exploit

Cara Deface dengan Exploit Slims CMS Senayan Arbitrary File Upload Vulnerability

Zendesk Custom Domain or Subdomain Takeover

Tool Deface Opencart Bruteforce and Upload Image

LinuxSec / 16 queries in 0.13 seconds