• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar

LinuxSec Exploit

Nothing is Ever Locked

  • XSS Payloads
  • About Us

Exploit Joomla Component com_smartformer Shell Upload Vulnerability

July 30, 2013 by Jack Wilder Leave a Comment

Sebenarnya ini Exploit lama sih. Tapi ternyata amsih ada web yang vuln dengan cara ini. jadi tidak ada salahnya saya juga ikut share. =))
Oke, langsung saja dimulai .
Bahan-bahan :
– shell php, script html
– dork : inurl:”index.php?option=com_smartformer” <— kalo pengen dapet hasil lebih, kembangkan sendiri dorknya 🙂
Langsung saja kita berselancar di google mencari target. Harus sabar. tidak semua situs vuln dengan exploit ini.
lalu pilih salah satu situs.
maka kalian akan menemukan form seperti dibawah ini :

Langsung saja isi datanya. Lalu submit masukkan shellnya di “pilih berkas” . Terserah mau langsung script html apa backdoor .php .
Jika sudah, shell akan terletak di http://target.com/components/com_smartformer/files/namashell.php
Jika hanya upload html, ya tinggal lihat hasilnya :
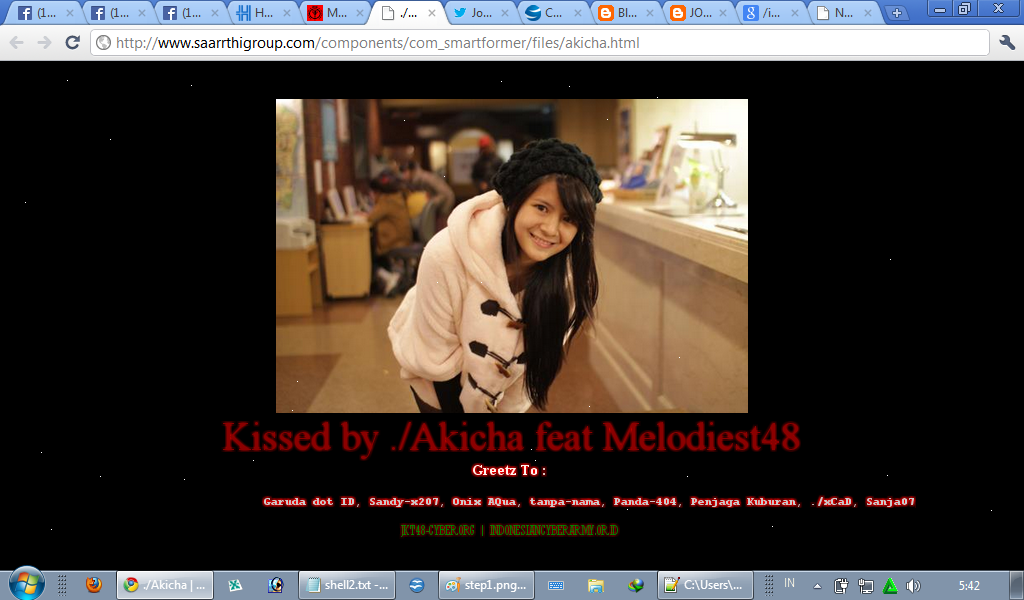
Sekian tutorial kali ini, jadikan sebagai pembelajaran saja =))

./Akicha

Filed Under: Uncategorized Tagged With: Hacking

Reader Interactions

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Primary Sidebar

Popular Post

Azure Traffic Manager Custom Domain or Subdomain Takeover

Exploit WordPress Ajax Load More PHP Upload Vulnerability

Download 1n73ct10n / 1n73ction Privat Web Shell by X’1N73CT

Bruteforce FTP Login dengan Metasploit Module FTP Authentication Scanner

Cara Mendapatkan RDP Gratis Dengan Shell Windows

Tutorial Deface Menutup Halaman Depan Situs Target dengan JS Overlay

WordPress Army Knife CSRF File Upload Vulnerability

Mass Deface setelah Rooting Server

Cara Deface Website dengan Teknik Local File Inclusion

Tool Deface Opencart Bruteforce and Upload Image

LinuxSec / 14 queries in 0.12 seconds